
 性能特点
Ø 业务需要上网——部署出口路由 局域网移动办公——部署无线AP
Ø 业务系统驱动要求实现与总部互联——部署VPN设备 网络需要安全——部署防火墙
Ø 有线网络覆盖难度高-——部署3G路由器
业务管理层面挑战:
Ø 如何保障终端安全接入、终端异常流量监测、降低网络内部风险
Ø 如何实现带宽合理分配,确保核心业务数据稳定、高效传输
Ø 如何有效管控内网行为、封堵和限制非业务数据,提高员工工作效率
Ø 如何降低IT管理员对网络管理维护成本
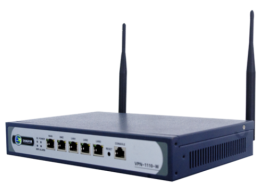
MIG能够为中小企业客户提供一体化的解决方案、满足大企业分支机构多样化的需求,从灵活组网到业务管控实现全方位的高性价比方案
产品方案价值:
MIG产品给客户带来的核心价值
灵活组网——多产品形态
Ø 融合独立 3G模块设备
Ø 融合3G和Wi-Fi模块二合一设备;
Ø 独立的多WAN口模块设备;
网络管理——保障网络稳定
Ø 解决本地局域网访问外网流量控制管理的问题;
Ø 使用认证系统,防止外部用户私自接入网络;
Ø 网络应用实现访问控制,维持网络的稳定性;
Ø 网络行为记录、留痕,实现网络行为可溯
互联
Ø 使用VPN解决本地局域网与总部或者与其他分支机构网络
互联的问题;
Ø 有线与无线结合,满足固网和非固网互联网线路需求
安全
Ø 解决本地局域网日常安全防护问题——内置防火墙,解决
局域网常见的ARP攻击和DOS攻击等影响网络稳定问题;
Ø 终端异常流量的监测,实现对危险终端的冻结
Ø 支持局域网划分VLAN, 通过VLAN访问控制,可允许或者拒绝VLAN之间的访问
Ø 支持可扩展到国密办加密算法
简化
Ø 代理上网能够简化用户小型网络的部署建设和维护工作量;
Ø 支持被SC集中管理平台统一管理,状态监控、策略下发等,有效降低运维成本;
营销增值:
Ø 支持Wi-Fi局域网覆盖,支持基于用户名密码认证功能,基于WEB认证进行广告推送
功能优势
ü 多功能一体化设备:基础流量管理、VPN、3G/WI-FI、防火墙、路由交换集成一体化设备
ü 业界更强的应用识别能力;内置超过850条更全的应用识别规则库,并持续更新,帮助客户实现精准的应用控制和管理;
ü 更精准的流量控制技术:针对用户、时间段、应用类型实现精准的智能管理控制;
ü 清晰内网应用、终端的流量分布排名,上网行为记录的查看;
ü 更稳定的VPN互联技术,链路自动愈合技术、标准兼容、确保承载业务网络的稳定性;
ü 支持WEB认证,广告推送,实现增值营销
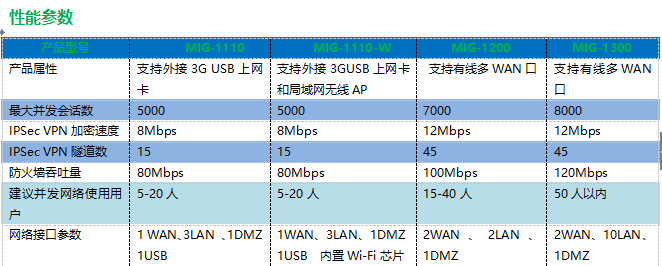
性能参数
|
部署模式 |
网关/单臂/网桥 |
支持网关/单臂/网桥模式部署,具有防御攻击、防入侵、代理内网用户上网功能;支持静态地址,PPPoE拨号 |
|
IPSec VPN |
IPSec VPN |
专业的VPN模块,兼容国际标准,支持与第三方IPsec VPN对接 |
|
Sangfor VPN |
易用性 |
支持隧道间路由、隧道间NAT,支持隧道内双向访问权限控制 |
|
内置Wi-Fi |
无线AP覆盖 |
支持局域网无线覆盖,实现移动办公,支持802.11n标准,支持
WAP-PSK/WAP2-PSK安全加密,支持无线MAC地址过滤 |
|
支持3G 线路 |
支持外接3G
USB上网卡 |
可实现针对固网覆盖难度高或者不可达到,通过3G网络建立广域网线路
可通过3G针对当前固网线路建立备份线路,支持在线监测和自动切换机制
可支持WCDMA/CDMA2000制式主流3G上网卡 |
|
可管理性 |
管理员分级管理 |
支持系统管理员和普通管理员区别授权管理 |
|
在线用户管理 |
通过控制台界面可实时查看登录用户的用户名、IP、权限、更后操作时间,并支持冻结非法用户 |
|
|
用户认证 |
Web认证 |
支持用户名密码认证 |
|
IP-MAC绑定 |
支持含三层网络环境下的用户主机IP-MAC绑定功能 |
|
|
IP/MAC认证 |
以用户的IP地址/MAC地址标示用户的身份 |
|
|
自动创建帐号 |
可以对通过MIG设备上网的主机进行绑定IP、绑定MAC、绑定IP-MAC,并自动分配到指定用户组,享有该用户指定网络权限 |
|
|
|
实时记录日志 |
包括访问的时间、上网行为操作的拒绝/通过、主机的IP、访问对象的类型、访问对象的名称 |
MIG一体化网关产品功能列表
|
|
支持Syslog |
支持Syslog导出、实现上网行为记录的转储功能 |
|
安全 |
支持国密算法 |
支持国密办SM2、SM3、SM4算法 |
|
营销 |
广告推送 |
基于特定用户或者终端实现广告页面推送 |
|
应用识别规则 |
应用识别规则库 |
与SANGFOR AC共享应用识别库,具有20多个大类、超过850条应用识别规则,是中国更大的应用协议识别库,并支持实时更新 |
|
手工添加应用识别 |
可手工添加基于“深度内容检测”技术的新应用协议识别规则,实现个性化识别和封堵,提供无限扩展能力 |
|
|
智能P2P的识别 |
可智能识别包括加密BT、加密电骡等加密P2P行为,各种泛滥版本的P2P行为 , 各 种不常见的P2P行为,为进一步对加密P2P行为进行管理提供基础 |
|
|
访问控制
|
访问控制策略 |
可分组、分时段、分服务控制网络使用,支持设定用户网络访问时间限额及网速限额 |
|
应用协议控制 |
基于AC更全的网络应用协议识别库,可对前述所有网游、IM、炒股、在线流媒体、P2P工具等应用进行封堵 |
|
|
自定义上网时间段 |
以半小时为单位,支持任意的时间段设置;支持每天多个时间段设置;支持每周七天每天各不相同的时间 段设置,为客户提供更灵活的时间段控制能力 |
|
|
流控 |
P2P流控 |
允许指定用户使用P2P行为,但对其占用的带宽资源进行管理和控制 |
|
业 界 更 灵 活 的 流 控 |
可根据用户的网络应用行为、访问的网站类型、不同用户/用户组、区别的时间段进行流量管理 策略 |
|
|
WAN->LAN流控 |
将出口中指定的带宽资源划分,并将指定的带宽资源分配给指定对外提供访问的服务器,实现对外发布 应用的保障 |
|
|
带宽通道状态查看 |
支持实时查看各带宽通道的使用情况、状态、流量等,实时显示当前流量前十名的应用、用户 |
|
|
防火墙 |
防范来自公网及内网的DoS |
支持抵御来自公网的DoS攻击,支持对爆发于内部网络的DoS攻击进行检测和防御 网的DoS |
|
防范ARP欺骗 |
支持对内网ARP欺骗的防御 |
|
|
防火墙 |
内置基于状态监测的企业级防火墙,提供网关设备安全、组织内网安全双重保护 |
|
|
路由交换
集中管理 |
划分VLAN |
支持局域网划分VLAN, 通过VLAN访问控制,可允许或者拒绝VLAN之间的访问 |
|
NAT地址转换 |
支持DNAT、SNAT等多种NAT地址转换策略 |
|
|
动态地址分配 |
支持DHCP服务功能 |
|
|
支持SC集中管控 |
支持SC集中管控,实现配置策略下发,软件升级、管理维护等 |